
瀏覽人次:
26
應辦事項
國立高級中等以下學校DNS及學校網頁向上集中後,為防止資通安全事件發生,並確保業務順利運作,計畫維運團隊依據108年8月26日行政院院台護字第1080184606號令所修正「資通安全責任等級分級辦法」附表四之B級機關應辦事項,以管理面、技術面與認知訓練等三個面向著手,導入ISMS資訊安全管理系統,以強化各校向上集中後之資通安全防護。
自113年1月1日起,因應教育部國民及學前教育署升級為A級機關,本維運團隊將遵循A級機關應辦事項。
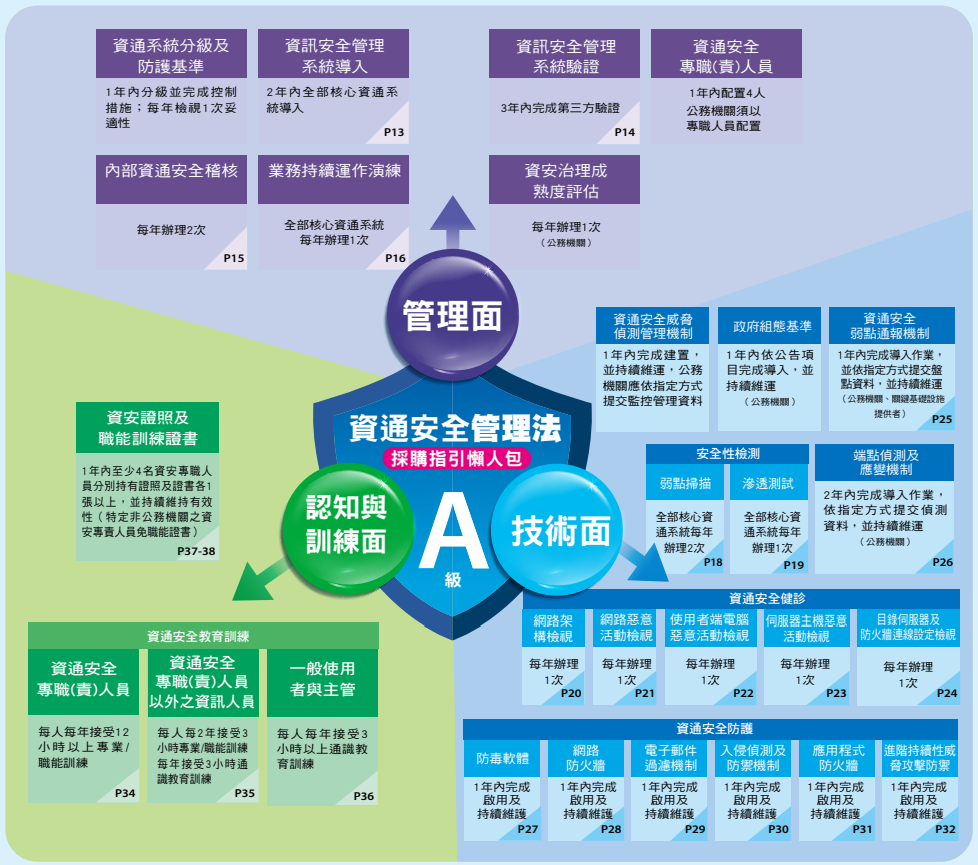 圖片來源:資通安全管理法採購指引懶人包A級_2022版
A級機關應辦事項文字說明
管理面
- 資通系統分級及防護基準:1年內分級並完成控制措施;每年檢視1次妥適性。
- 資訊安全管理系統導入:2年內全部核心資通系統導入。
- 資訊安全管理系統驗證:3年內完成第三方驗證。
- 資通安全專職(責)人員:1年內配置4人,公務機關須以專職人員配置。
- 內部資通安全稽核:每年辦理2次。
- 業務持續運作演練:全部核心資通系統每年辦理1次。
- 資安治理成熟度評估:每年辦理1次(公務機關)。
技術面
- 資通安全威脅偵測管理機制:1年內完成建置,並持續維運;公務機關應依指定方式提交監控管理資料。
- 政府組態基準:1年內依公告項目完成導入,並持續維運(公務機關)。
- 資通安全弱點通報機制:1年內完成導入作業,並依指定方式提交盤點資料,並持續維運(公務機關、關鍵基礎設施提供者)。
- 安全性檢測:
- 弱點掃描:全部核心資通系統每年辦理2次。
- 滲透測試:全部核心資通系統每年辦理1次。
- 端點偵測及應變機制:2年內完成導入作業,依指定方式提交偵測資料,並持續維運(公務機關)。
- 資通安全健診,以下各項每年辦理1次:
- 網路架構檢視
- 網路惡意活動檢視
- 使用者端電腦惡意活動檢視
- 伺服器主機惡意活動檢視
- 目錄伺服器及防火牆連線設定檢視
- 資通安全防護,以下各項1年內完成啟用及持續維護:
- 防毒軟體
- 網路防火牆
- 電子郵件過濾機制
- 入侵偵測及防禦機制
- 應用程式防火牆
- 進階持續性威脅攻擊防禦
認知與訓練面
- 資安證照及職能訓練證書:1年內至少4名資安專職人員分別持有證照及證書各1張以上,並持續維持有效性(特定非公務機關之資安專責人員免職能證書)。
- 資通安全教育訓練:
- 資通安全專職(責)人員:每人每年接受12小時以上專業/職能訓練。
- 資通安全專職(責)人員以外之資訊人員:每人每2年接受3小時專業/職能訓練,每年接受3小時通識教育訓練。
- 一般使用者與主管:每人每年接受3小時以上通識教育訓練。